
Milli Emlak ’ta Sahte E-İmza Skandalı: Bakanlık Soruşturma Başlattı
Milli Emlak ’ta Sahte E-İmza Girişimi Gündemde: Bakanlıktan Açıklama Geldi
Milli Emlak Genel Müdürlüğü’nde sahte kimlikle sisteme giriş yapıldığına dair iddialar kamuoyunda büyük yankı uyandırdı. Çevre, Şehircilik ve İklim Değişikliği Bakanlığı, söz konusu iddialar üzerine resmi bir basın açıklaması yayımlayarak olayın detaylarını ve atılan adımları kamuoyuyla paylaştı. Yapılan açıklamada, Genel Satış Daire Başkanı’nın bilgisi dışında e-Devlet sistemine elektronik imza yoluyla giriş yapıldığı, bu durumun kısa sürede fark edilerek hem adli hem de idari mercilere bildirildiği belirtildi. Bakanlık, e-imza ile herhangi bir işlem gerçekleştirilmediğini ve olayın tüm yönleriyle soruşturulduğunu vurguladı.
Hızlı Müdahale Sayesinde Olası Zarar Önlenmiş Oldu
Olayın hedefindeki Milli Emlak Genel Müdürlüğü Genel Satış Daire Başkanı, sahte e-imza ile sistemlerine giriş yapıldığını fark etmesi üzerine hızlı bir refleksle harekete geçti. Kendi adına düzenlenmiş olan elektronik imzayı aynı gün iptal ettiren yetkili, hem Ankara Siber Suçlarla Mücadele Şube Müdürlüğü’ne hem de Ankara Cumhuriyet Başsavcılığı’na başvurarak suç duyurusunda bulundu. Ayrıca, durumu bağlı bulunduğu Bakanlık makamına ileterek idari süreçlerin de başlatılmasını sağladı.
Bakanlık Teftiş Başlattı, Sonuç Kamuoyuyla Paylaşıldı
Çevre, Şehircilik ve İklim Değişikliği Bakanlığı, olayın öğrenilmesiyle birlikte Rehberlik ve Teftiş Başkanlığı aracılığıyla ivedilikle soruşturma başlattı. Yapılan teknik inceleme ve sistem taramalarının sonucunda, sahte e-imza kullanılarak herhangi bir işlem yapılmadığı tespit edildi. Bu gelişme, yetkilinin hızlı aksiyon alması sayesinde olası güvenlik ihlallerinin önüne geçildiğini ortaya koydu.
Fail(ler) IP Adresleri Üzerinden Belirlendi
Olayın faillerinin tespiti için teknik ekipler tarafından yürütülen analizler neticesinde, sahte e-imzayı hazırlayan ve Bakanlık sistemlerine bağlanmaya çalışan kişilerin IP adresleri tespit edildi. Kimlikleri belirlenen şahıslar hakkında gerekli deliller toplanarak 25 Haziran 2025 tarihinde Ankara Cumhuriyet Başsavcılığı’na suç duyurusunda bulunuldu.
Bilgi Güvenliğine Karşı Sıfır Tolerans
Bakanlık açıklamasında, dijital güvenlik açıklarının ve yasa dışı müdahalelerin kesinlikle kabul edilmeyeceği, kamu sistemlerinin güvenliğini tehdit eden her türlü girişimin hukuk önünde karşılık bulacağı vurgulandı. Ayrıca benzer durumlara karşı farkındalık ve önlem mekanizmalarının da sürekli olarak geliştirildiği ifade edildi.
Kurumsal Refleks Takdir Topladı
Yetkilinin olayı hızlı fark etmesi, hem kamu sistemlerinin güvenliğini koruma hem de bireysel sorumluluk açısından örnek bir refleks olarak değerlendirildi. Bakanlığın zaman kaybetmeden adli ve idari süreçleri başlatması ise kurumsal hassasiyetin bir göstergesi olarak kamuoyunda olumlu karşılandı.
Yorumlar
Benzer Konular
COP31 Çalıştayında Binalar ve Şehirler İçin Dönüşüm Vurgusu Türkiye’nin ev sahipliğini üstlendiği Birleşmiş Milletler İklim Değişikliği Çerçeve Sözleşmesi’nin (UNFCCC) 31. Taraflar Konferansı (COP31), sürdürülebilir şehirler ve yeşil binalar alanında kritik bir dönüm noktası olarak görülüyor. Çevre Dostu Yeşil Binalar Derneği (ÇEDBİK) tarafından Ankara’da düzenlenen “COP31 Binalar ve Şehirler Çalıştayı”, kamu,...
Türkiye ve İstanbul’da Kentsel Dönüşüm Rakamları Çevre, Şehircilik ve İklim Değişikliği Bakanı Murat Kurum, sosyal medya hesabından yaptığı açıklamada Türkiye genelinde ve İstanbul’daki kentsel dönüşüm rakamlarını paylaştı. “Deprem beklemez, dönüşüm de beklememeli!” vurgusuyla dikkat çeken Kurum, bugüne kadar Türkiye genelinde 2 milyon 378 bin bağımsız bölümün dönüşümünün tamamlandığını belirtti. İstanbul’da...
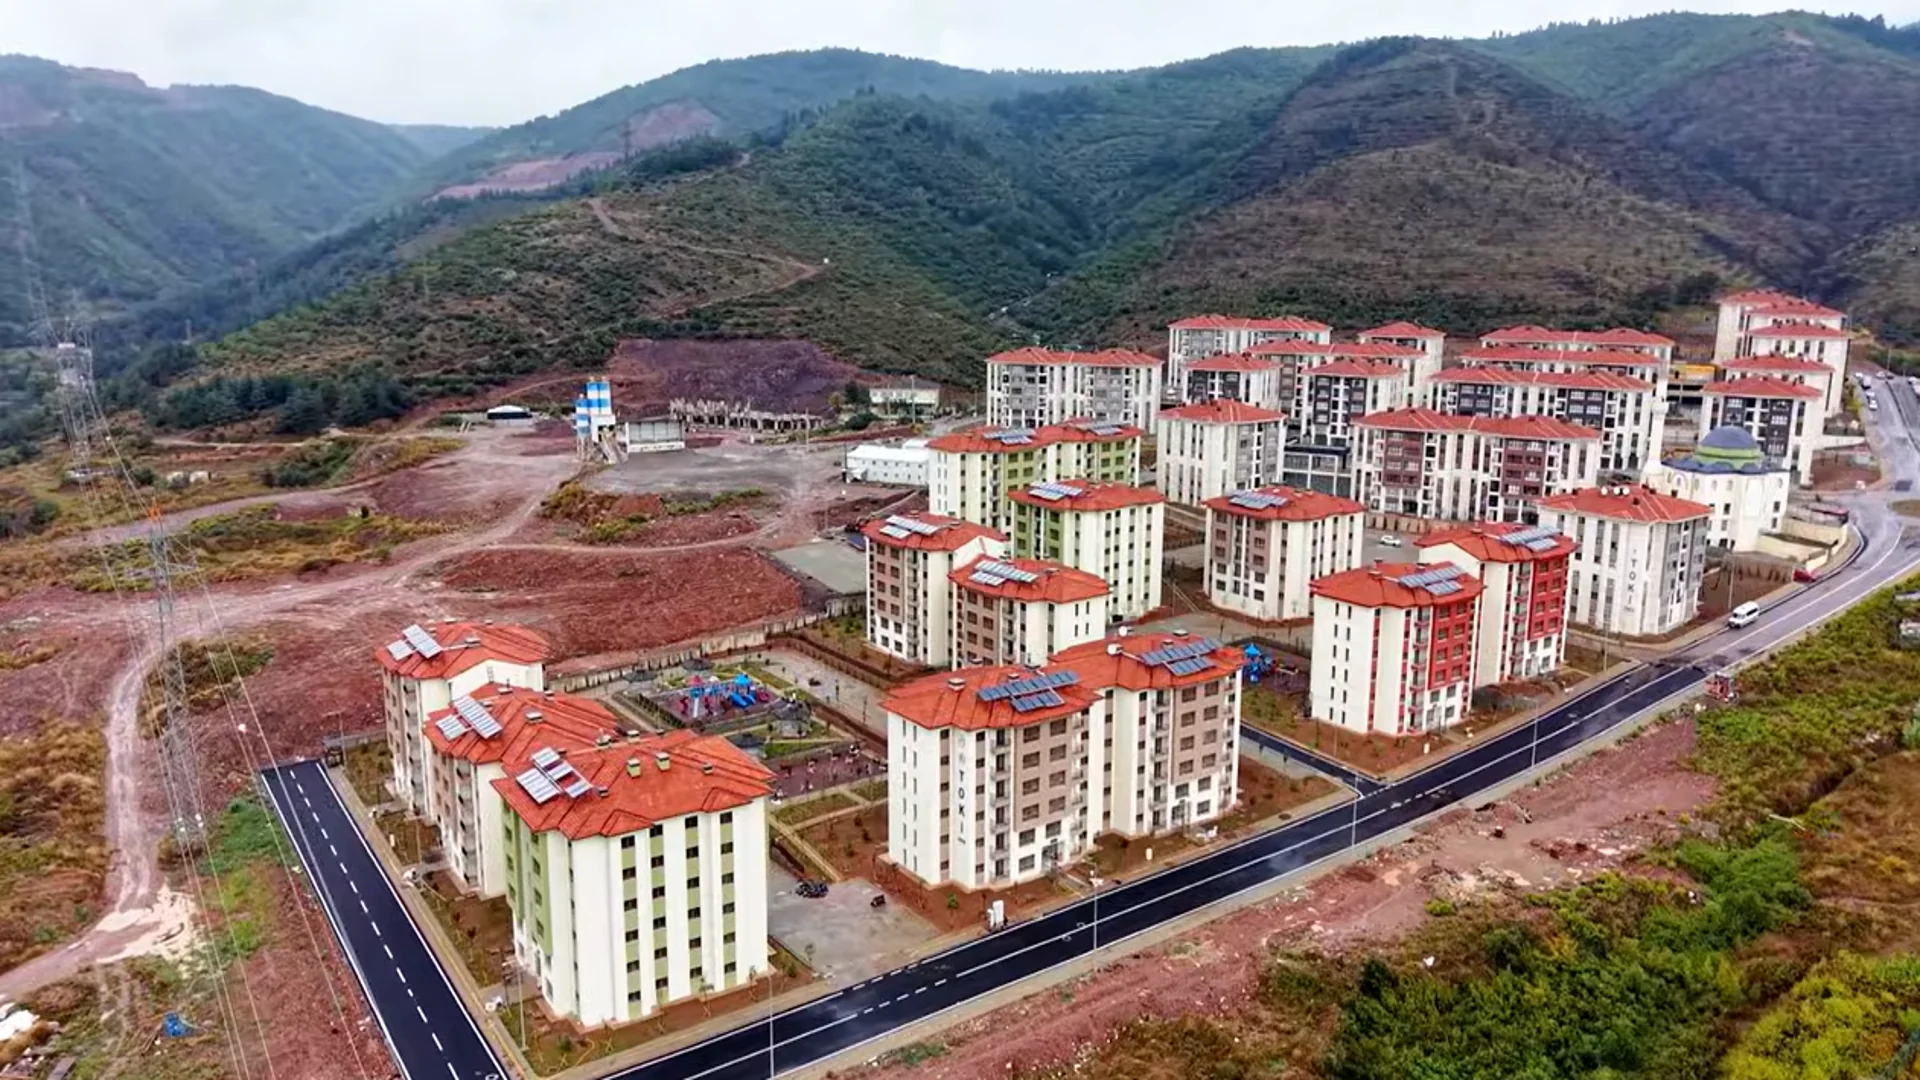
TOKİ’den Kocaeli Derince’de Yeni Sosyal Konut Çevre, Şehircilik ve İklim Değişikliği Bakanlığı ile Toplu Konut İdaresi Başkanlığı (TOKİ) tarafından Kocaeli Derince Sopalı Mahallesi’nde hayata geçirilen 2. Etap sosyal konut projesi tamamlandı. 28 Eylül – 14 Ekim 2026 tarihleri arasında teslim edilen 291 daire, yatay mimari anlayışıyla radye temel üzerine ve...
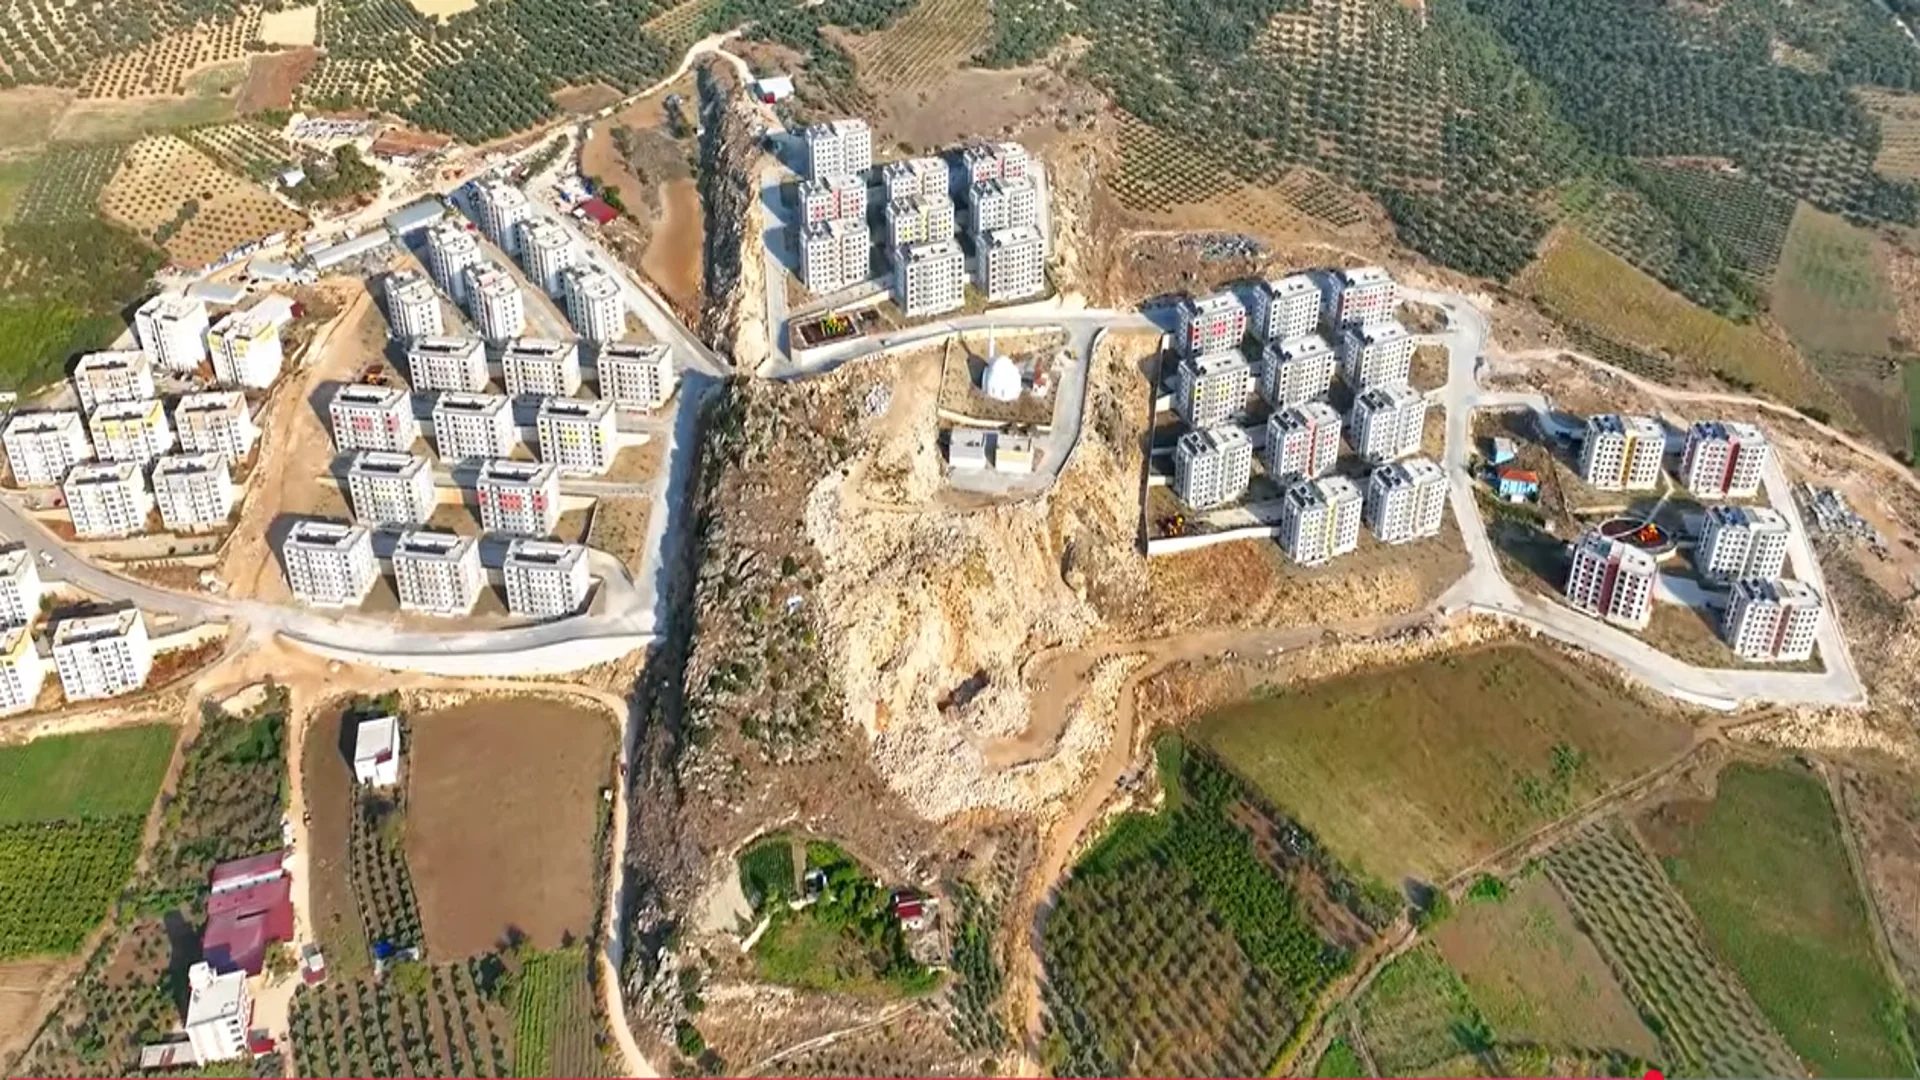
Hatay Altınözü’nde 832 Sosyal Konut Teslim Ediliyor Çevre, Şehircilik ve İklim Değişikliği Bakanlığı ile Toplu Konut İdaresi Başkanlığı (TOKİ) tarafından Hatay Altınözü Karsu Mahallesi 2. ve 3. Etap’ta inşa edilen 832 sosyal konut tamamlandı. 01 – 20 Ekim 2026 tarihleri arasında hak sahiplerine teslim edilen konutlar, yatay mimari anlayışıyla radye...
🌞 Endüstriyel Yapılarda Doğal Işığın Gücü Enerji verimliliği ve iç mekân konforu, günümüz endüstriyel ve ticari yapı tasarımlarında en kritik başlıklar arasında yer alıyor. Fabrikalardan lojistik merkezlerine, ofislerden showroomlara kadar geniş bir yelpazede kullanılan yapılarda doğal ışığın etkin kullanımı, hem çalışanların yaşam kalitesini artırıyor hem de enerji maliyetlerini düşürüyor. Bu...
Tapuya Şerh: Satış Vaadi, Kira ve Diğer Haklar 📝Gayrimenkul hukukunda, tapuya şerh edilen kişisel haklar taşınmazın kullanımını, devrini ve gelecekteki hukuki işlemlerini doğrudan etkileyen kritik kayıtlardır. Satış vaadi sözleşmesi, kira hakkı, alım veya geri alım hakkı gibi kişisel hakların tapuya işlenmesi, hem hak sahibini korur hem de üçüncü kişilere karşı...